
У эпоху, калі бесправадны доступ мае вырашальнае значэнне, абарона прыватнасці больш не з'яўляецца неабавязковай. Прадпрыемствы павінны абараняць асабістыя даныя, канфідэнцыйную інфармацыю і ідэнтыфікацыйныя дадзеныя прылад у велізарных сетках Wi-Fi, забяспечваючы пры гэтым бесперабойнае падключэнне. Todahika спалучае дызайн прадукту, архітэктуру бяспекі і кіраваныя паслугі, каб дапамагчы прадпрыемствам забяспечыць прыватнасць, адпаведнасць і магчымасць аўдыту сваіх бесправадных сетак.
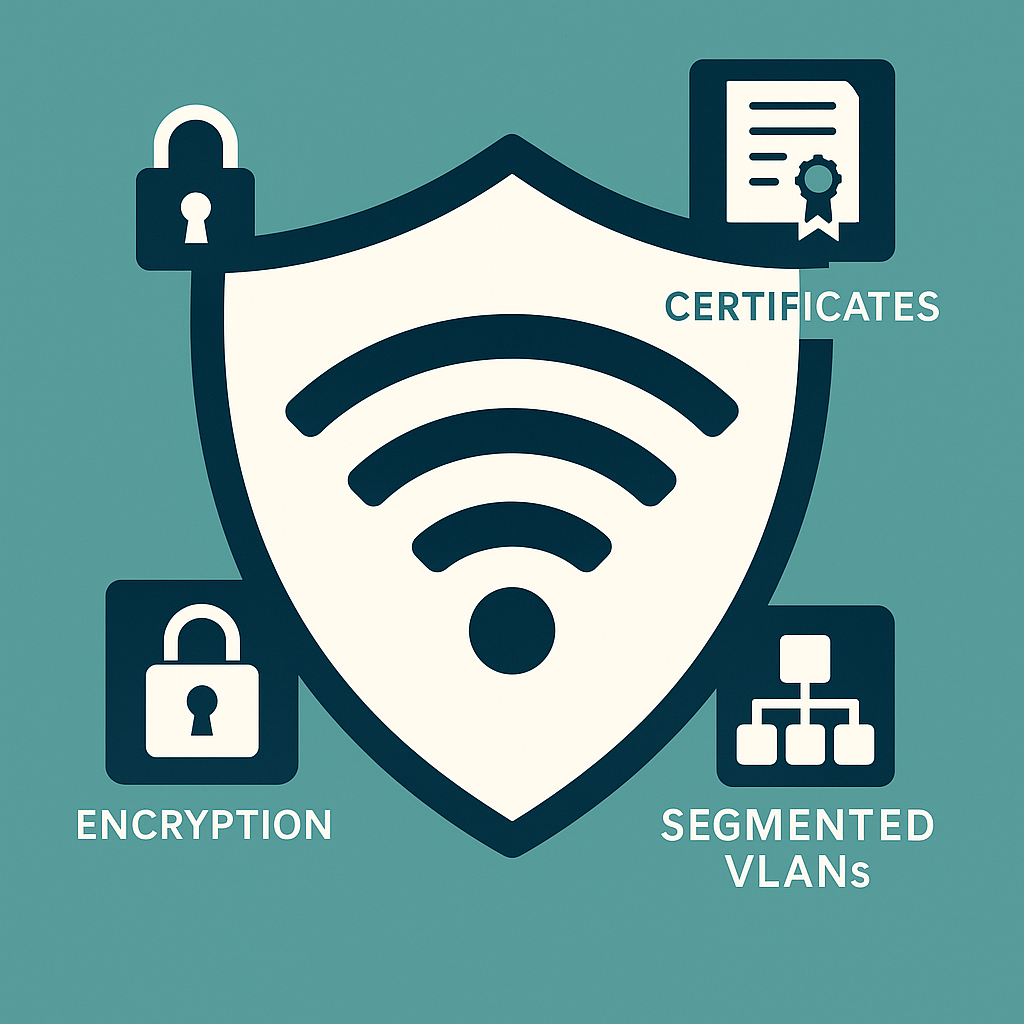
Рызыкі прыватнасці ў бесправадных асяроддзях
Калі не кантраляваць бесправадныя сеткі, яны ўяўляюць сабой шэраг рызык для прыватнасці:
Несанкцыянаваны доступ да рэсурсаў кампаніі праз слабую аўтэнтыфікацыю.
Ненаўмысны збор дадзеных з падлучаных канчатковых кропак, гасцявых карыстальнікаў і датчыкаў Інтэрнэту рэчаў.
Раскрыццё персанальнай інфармацыі (PII) з-за недастатковай сегментацыі або практыкі рэгістрацыі.
Калі канал кіравання не зашыфраваны, інтэрфейс кіравання і тэлеметрычныя дадзеныя будуць раскрытыя.
Атакі тыпу «чалавек пасярэдзіне» і несанкцыянаваныя SSID.
Для вырашэння гэтых рызык патрабуецца спалучэнне тэхнічных сродкаў кантролю, палітык і аперацыйных працэсаў, кожны з якіх распрацаваны для мінімізацыі збору дадзеных, абмежавання рызыкі і хуткага выяўлення злоўжыванняў.
Асноўныя меры прыватнасці, якія павінен укараняць кожны бізнес
Надзейная аўтэнтыфікацыя на аснове сертыфікатаў
Выкарыстоўвайце WPA3-Enterprise з 802.1X і RADIUS для аўтэнтыфікацыі карыстальнікаў і прылад на аснове лічбавых сертыфікатаў, а не агульных сакрэтаў. Метады на аснове сертыфікатаў (EAP-TLS) выключаюць паўторнае выкарыстанне пароляў і дазваляюць цэнтралізаванае кіраванне жыццёвым цыклам ідэнтыфікацыі.
Сегментацыя сеткі і доступ з найменшымі прывілеямі
Забяспечце строгую ізаляцыю VLAN для карпаратыўных карыстальнікаў, гасцей, падрадчыкаў і прылад Інтэрнэту рэчаў. Ужывайце элементы кіравання доступам на аснове роляў, каб прылады мелі доступ толькі да неабходных ім рэсурсаў. Мікрасегментацыя памяншае колькасць перамяшчэнняў у выпадку ўзлому прылады.
Нулявы давер і праверка стану прылады
Інтэграцыя з рашэннем для кантролю доступу да сеткі (NAC) або доступу да сеткі з нулявым даверам (ZTNA) для праверкі налад (абнаўленні аперацыйнай сістэмы, антывіруснае праграмнае забеспячэнне, сертыфікаты) перад прадастаўленнем доступу да сеткі. Прыладам, якія не праходзяць гэтыя праверкі, прадастаўляецца абмежаваны доступ пад кантролем.
Кіраванне шыфраваннем і тэлеметрыя
Абараніце плоскасць кіравання з дапамогай HTTPS, SSH і аўтэнтыфікацыі API на аснове сертыфікатаў. Забяспечце шыфраванне тэлеметрыі і журналаў, якія адпраўляюцца ў воблака або лакальныя калектары, як падчас перадачы, так і ў стане спакою.
Запіс і захоўванне дадзеных з улікам прыватнасці
Збірайце толькі неабходныя журналы і па магчымасці ананімізуйце або рэдагуйце персанальныя дадзеныя. Вызначце палітыку захоўвання дадзеных, якая ўраўнаважвае патрэбы рэагавання на інцыдэнты, мінімізацыю дадзеных і рэгіянальныя законы аб прыватнасці.
Бяспечны доступ да BYOD і Інтэрнэту рэчаў
Аўтаматызуйце бяспечную канфігурацыю з дапамогай сертыфікатаў прылад і часовых уліковых дадзеных. Разгортвайце прылады Інтэрнэту рэчаў у ізаляваных віртуальных лакальных сетках (VLAN) і абмяжоўвайце функцыянальнасць прылад з дапамогай спісаў кантролю доступу (ACL) і фільтраў трафіку.
Цэласнасць прашыўкі і бяспечны ланцужок паставак
Выкарыстоўвайце прылады, якія падтрымліваюць бяспечную загрузку, падпісанае праграмнае забеспячэнне і прадказальныя працэсы абнаўлення. Кантралюйце жыццёвы цыкл праграмнага забеспячэння, каб пазбегнуць уразлівых старых версій.
Празрысты паток гасцей і наведвальнікаў
Укараніце партал аўтарызацыі, адлюстроўвайце паведамленне аб прыватнасці пры неабходнасці і атрымлівайце адпаведную згоду. Ізалюйце гасцявы трафік ад унутраных сістэм і выкарыстоўвайце абмежаваныя па часе ўліковыя дадзеныя.
Рэгулярныя ацэнкі рызык прыватнасці
Плануйце рэгулярныя аўдыты і ацэнкі RF/сайтаў, каб выявіць выпадковыя пункты збору дадзеных і праверыць эфектыўнасць кантролю прыватнасці пры змене абставін.
Карысны кантрольны спіс канфігурацыі для каманд па закупках і ІТ-аддзелаў
Усе кропкі доступу і рэтранслятары павінны падтрымліваць WPA3-Enterprise і EAP-TLS.
Забяспечце выкарыстанне стандарту 802.1X з дапамогай узмоцненай кластарызацыі RADIUS і аўтаматызацыі сертыфікатаў.
Пераканайцеся, што камутатары і кантролеры падтрымліваюць тэгі VLAN, спісы кантролю доступу (ACL) і карты палітык для кожнага SSID.
Праверце, ці інтэрфейс кіравання выкарыстоўвае HTTPS, SSH і адміністраванне на аснове роляў.
Праверце, ці прылада мае механізмы бяспечнай загрузкі і падпісанай прашыўкі.
Вызначце перыяды захоўвання журналаў, правілы ананімізацыі і элементы кіравання доступам для канфідэнцыйных журналаў.
Запытайце ў пастаўшчыкоў дакументацыю аб адпаведнасці (GDPR, ISO 27001, іншыя рэгіянальныя сертыфікаты).
Уключае пагадненне аб узроўні абслугоўвання для крытычных абнаўленняў бяспекі і раскрыцця інфармацыі аб уразлівасцях.
Меркаванні па адпаведнасці і глабальным разгортванні
У розных рэгіёнах дзейнічаюць розныя абавязацельствы па захаванні прыватнасці. Todahika раіць кліентам:
У якасці крытэрыяў закупкі разглядайце лакалізацыю дадзеных, згоду і апавяшчэнне аб парушэннях.
Выкарыстоўвайце мясцовыя або рэгіянальныя кантролеры воблачных сэрвісаў, калі гэта патрабуецца законам.
Падтрымлівайце аўдытаваны ланцужок захоўвання сертыфікатаў і ключавых матэрыялаў на ўсіх сайтах.
Todahika прапануе шаблоны палітык і варыянты рэгіянальнага разгортвання для кліентаў з некалькімі пляцоўкамі, каб паскорыць выкананне патрабаванняў без шкоды для прадукцыйнасці.
Найлепшыя практыкі для доўгатэрміновай абароны прыватнасці
Аўтаматычна выдаваць і адклікаць сертыфікаты для супрацоўнікаў, гасцей і прылад.
Выкарыстоўвайце ўліковыя запісы адміністратараў на аснове роляў і надзейны графік ратацыі ключоў.
Выкарыстоўвайце выяўленне анамалій, каб пазначаць незвычайныя шаблоны доступу або нечаканыя патокі дадзеных.
Распрацуйце правераны план рэагавання на інцыдэнты, арыентаваны на стрымліванне, крыміналістыку і апавяшчэнне.
Навучайце супрацоўнікаў і партнёраў гігіене прыватнасці — распаўсюджанай прычынай з'яўляецца слабая чалавечая паводзіны.
Перавагі для бізнесу і рэнтабельнасць інвестыцый у закупкі
Інвестыцыі ў меры кантролю прыватнасці зніжаюць бізнес-рызыкі і абараняюць рэпутацыю брэнда. Перавагі ўключаюць:
Менш парушэнняў, меншыя выдаткі на выпраўленне і меншыя штрафы рэгулятараў.
Павышэнне даверу кліентаў і партнёраў пры ўдзеле ў таргах па канфідэнцыйных кантрактах.
Паскорыць цыклы разгортвання з дапамогай стандартызаванага, аўдытаванага працэсу адаптацыі.
Зніжэнне агульнага кошту валодання дзякуючы цэнтралізаваным шаблонам палітык і дыстанцыйнаму кіраванню.
Чаму кампаніі выбіраюць Todahika?
Todahika прапануе абсталяванне і паслугі, прызначаныя для разгортвання з улікам прыватнасці: бяспечныя кропкі доступу (AP) і рэтранслятары з аўтэнтыфікацыяй карпаратыўнага ўзроўню, цэнтралізаваную платформу кіравання, якая забяспечвае палітыку сегментацыі і захоўвання, а таксама глабальныя прафесійныя паслугі, якія наладжваюць сеткі ў адпаведнасці з мясцовымі рэгулятарнымі патрабаваннямі. Для каманд па закупках Todahika забяспечвае выразную дакументацыю, доўгатэрміновую падтрымку прашыўкі і вопыт разгортвання ў некалькіх рэгіёнах, каб гарантаваць, што бесправадныя праекты з самага пачатку арыентаваны на прыватнасць.
Наступныя крокі для пакупнікоў B2B
Калі вы адказваеце за закупкі бесправадной сувязі або ІТ-бяспеку, пачніце з ацэнкі аб'екта, арыентаванай на прыватнасць. Інжынерная каманда Todahika ацэніць вашы бягучыя актывы, вызначыць рызыкі для прыватнасці і прапануе прыярытэтны план дзеянняў у залежнасці ад вашых аперацыйных патрэб і рэгулятыўнага асяроддзя.
Todahika дапамагае абараніць вашу бесправадную будучыню — прыватнасць на этапе праектавання, маштабаванне на этапе распрацоўкі. Звяжыцеся з нашай карпаратыўнай камандай, каб запланаваць ацэнку прыватнасці і запытаць дакументацыю для глабальнага разгортвання.
Час публікацыі: 30 жніўня 2025 г.


